 MobiSkan
 Pobierz APK

Użytkownicy, role i uprawnienia
Dwie osobne tabele kont
Konta panelu (Ustawienia → Platforma → Użytkownicy) należą do osób logujących się w przeglądarce. Formularz zawiera: login, imię, nazwisko, hasło, rolę oraz status aktywności. Z kolei konta terminala (Ustawienia → Terminal danych → Użytkownicy) są przeznaczone dla osób logujących się na kolektorach. W tym przypadku konfigurujesz: login, imię, nazwisko, opcjonalne wymaganie hasła i status aktywności.
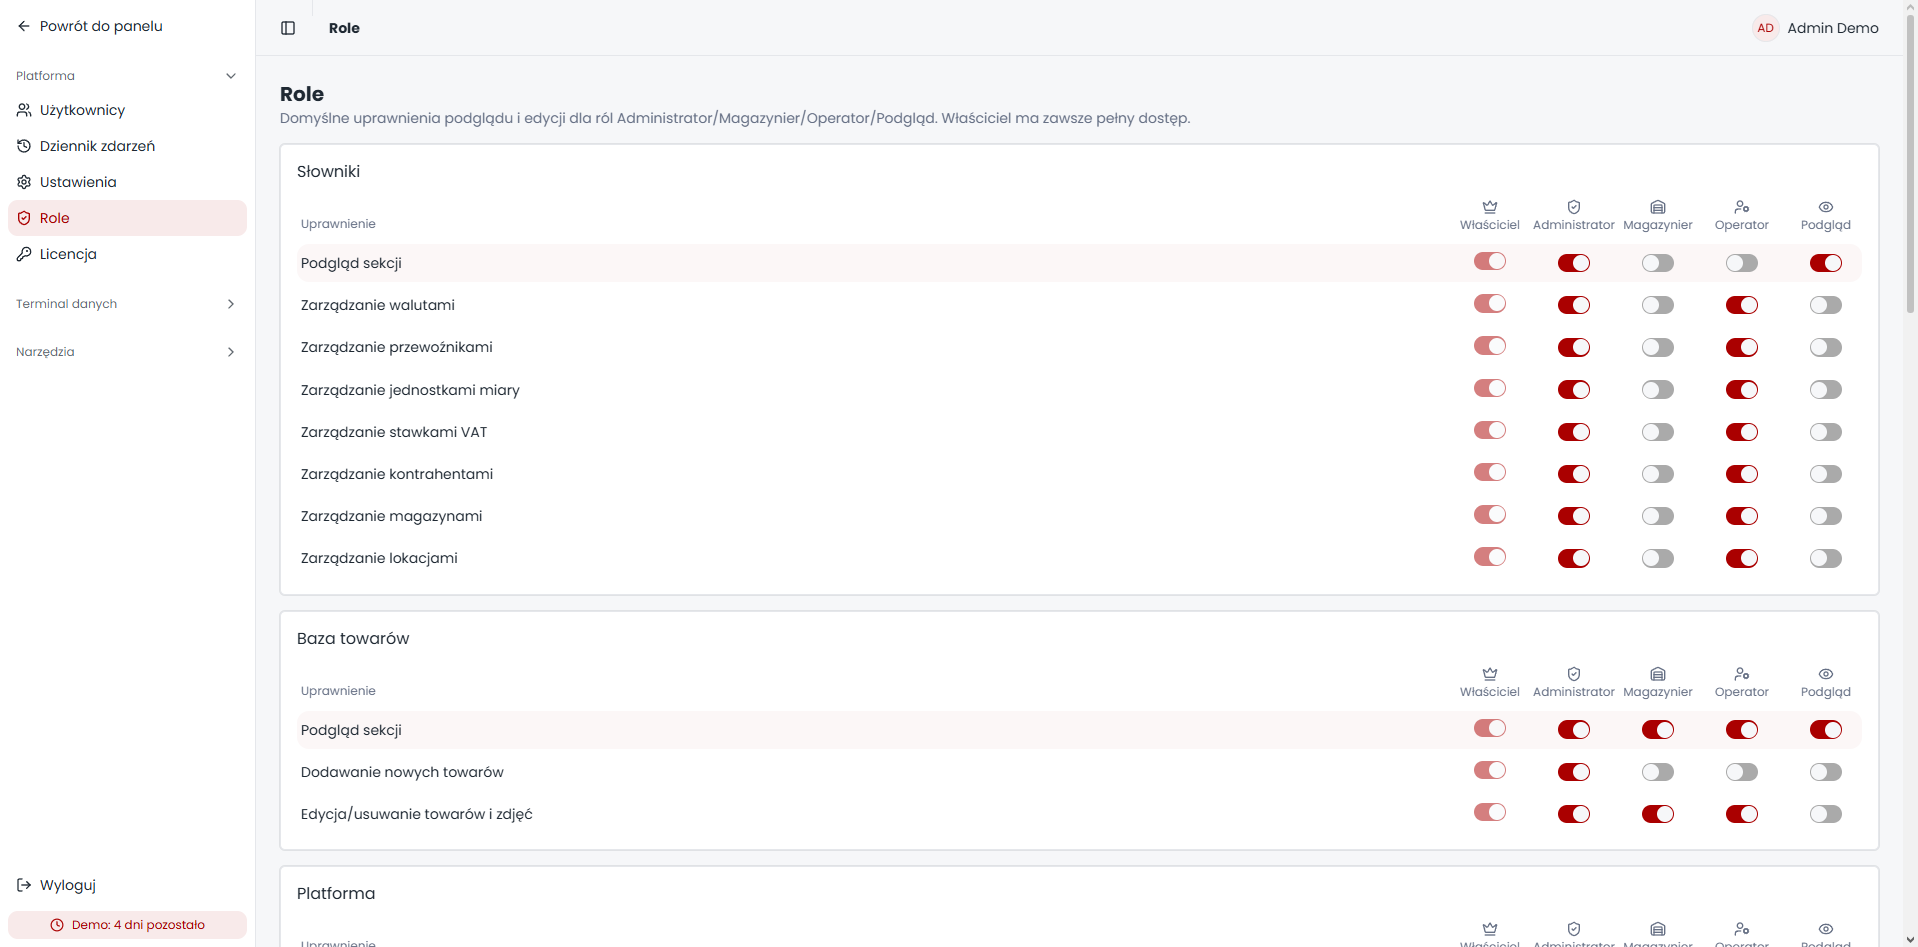
Konta terminala nie mają przypisanej żadnej roli. Uprawnienia wynikające z macierzy dotyczą wyłącznie kont panelu. Dostęp operatora na kolektorze reguluje bowiem inny mechanizm: zakres tokenu API danego urządzenia (tylko odczyt lub zapis i odczyt), a nie rola powiązana z kontem.
Pięć ról
W systemie dostępnych jest pięć ról: właściciel (posiada pełny dostęp zawsze, bez możliwości modyfikacji), administrator, magazynier, operator oraz podgląd. Domyślnie magazynier i operator mają odebrane wszystkie uprawnienia administracyjne. Z kolei rola podgląd nie posiada jakichkolwiek uprawnień do zapisu – pozwala wyłącznie na odczyt danych.
Macierz uprawnień
Na stronie Ustawienia → Platforma → Role (widocznej tylko dla właściciela i administratora) każda karta odpowiada jednemu obszarowi systemu i zawiera przełączniki dla czterech ról przypisywalnych. Właściciel jest na niej zawsze zaznaczony i zablokowany do edycji. Zmiana dowolnego przełącznika zapisuje się natychmiast, bez konieczności klikania osobnego przycisku „Zapisz”.
Nie ma możliwości nadpisania uprawnień dla pojedynczego użytkownika z osobna. Jedynym sposobem na zmianę zakresu akcji danej osoby w panelu jest przypisanie jej nowej roli lub modyfikacja uprawnień całej grupy, do której należy.
Na co zwrócić uwagę
Jeden z wierszy w macierzy uprawnień (dotyczący zarządzania partiami i numerami seryjnymi) nie posiada obecnie nazwy w interfejsie i wyświetla surowy klucz techniczny zamiast czytelnej etykiety. Jest to znany, drobny błąd tłumaczenia, który nie oznacza usterki samego mechanizmu uprawnień.